아무도 오픈소스에 돈을 내지 않는다. 돈을 내게 만들 수는 있다
(news.hada.io)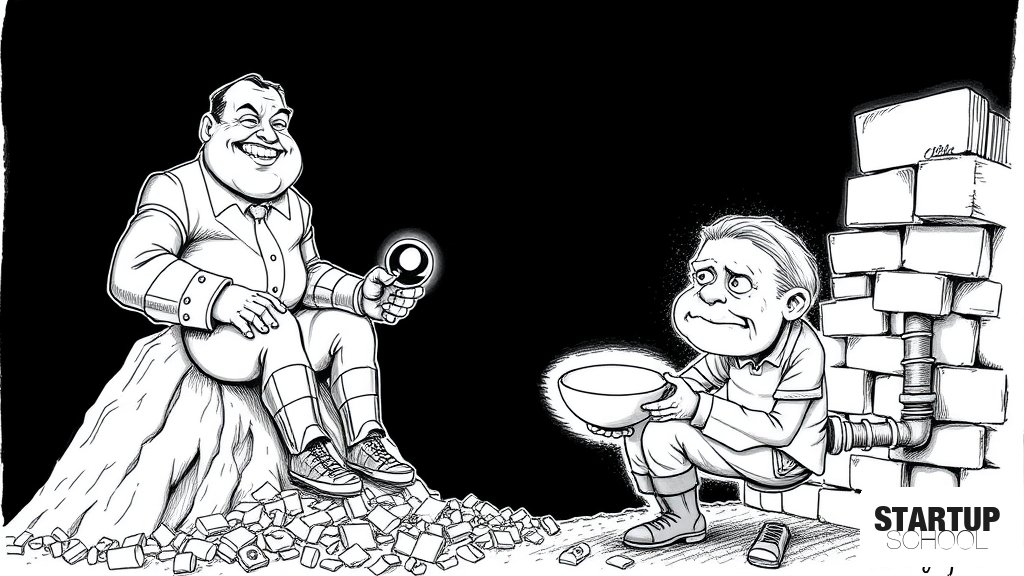
오픈소스 생태계의 막대한 경제적 가치가 정작 코드를 만드는 유지보수자가 아닌 공급망 보안 및 배포 업체로만 쏠리는 불균형을 지적하며, 지속 가능한 생태계를 위해 수익 배분 구조의 근본적인 재설계가 필요함을 강조합니다.
이 글의 핵심 포인트
- 1기업들은 오픈소스 코드 자체보다 JFrog, Docker, Snyk 등 공급망 관리 및 보안 서비스에 막대한 비용을 지불함
- 2오픈소스 유지보수자의 약 6록%가 무보수로 일하며, 이 중 61%는 혼자 프로젝트를 운영함
- 3전체 오픈소스 가치의 96%를 단 5%의 개발자가 만들어내며, 핵심 패키지 50개의 코드 80% 이상을 136명이 작성함
- 4라이선스 변경을 시도한 기업(Elastic, Redis 등)은 포크(Fork)와 시장 경쟁으로 인해 막대한 비용과 리스크를 경험함
- 5해결책으로 패키지 저장소(npm 등)가 기업으로부터 받은 수익 일부를 유지보수자에게 자동으로 배분하는 모델이 제안됨
이 글에 대한 공공지능 분석
왜 중요한가?
오픈소스는 현대 소프트웨어의 근간이지만, 핵심 유지보수자의 무보수 노동에 의인하는 구조는 xz 백도어와 같은 치명적인 보안 위협을 초래할 수 있습니다. 경제적 가치가 공급망 업체에만 집중되는 현상은 생태계의 지속 가능성을 위협하는 시한폭탄과 같습니다.
어떤 배경과 맥락이 있나?
기업들은 코드 자체보다 코드의 안전한 사용과 관리를 위해 JFrog, Docker, Snyk 같은 업체에 막대한 구독료를 지불합니다. 하지만 이 수익은 코드를 작성한 개인이나 소규모 팀이 아닌, 배포와 보안 검증을 담당하는 상위 계층에 머물러 있습니다.
업계에 어떤 영향을 주나?
오픈소스 라이선스 변경(Elastic, Redis 등)과 그에 따른 포크(Fork) 현상은 시장의 힘이 '무료'와 '공유'에 있음을 보여줍니다. 이는 기업들이 단순한 자선이 아닌, 공급망의 안정성을 보장받기 위해 유지보수자에게 직접적인 보상이 돌아가는 구조적 변화를 요구하게 만들 것입니다.
한국 시장에 어떤 시사점이 있나?
글로벌 오픈소스 의존도가 높은 한국 스타트업과 개발자들은 공급망 보안 리스크를 단순한 기술적 문제를 넘어 비즈니스 연속성 문제로 인식해야 합니다. 오픈소스 생태계의 불안정성이 곧 자사 서비스의 취점성으로 직결될 수 있음을 인지하고, 의존성 관리에 대한 전략적 접근이 필요합니다.
이 글에 대한 큐레이터 의견
오픈소스 생태계의 문제는 '자선'의 부족이 아니라 '수익 배분의 왜곡'에 있습니다. 기업들이 이미 지불하고 있는 보안 및 배포 비용이 코드의 원천인 유지보수자에게 흐르지 않는 한, 개발자들의 번아웃과 생태계의 붕괴는 막기 어렵습니다. 이는 단순히 개발자 개인의 선의에 기대는 것이 아니라, npm이나 Maven 같은 패키지 저장소 운영사가 수익의 일부를 유지보수자에게 자동 배분하는 시스템적 해결책이 필요함을 시사합니다.
물론, 모든 유지보수자에게 보상을 지급하려는 시도가 자칫 오픈소스의 '자유로운 혁신'을 저해하거나, 보상을 받지 못하는 소규모 프로젝트의 소외를 심화시킬 수 있다는 반론도 가능합니다. 또한, 수익 모델이 도입될 경우 오픈소스의 진입 장벽이 높아질 위험도 존재합니다. 그러나 현재의 '무보수 노동 기반의 안정'은 xz 백도어 사례처럼 언제든 무너질 수 있는 위태로운 균형입니다. 따라서 창업자들은 오픈소스를 단순한 '무료 자원'으로 볼 것이 아니라, 지속 가능한 공급망을 유지하기 위한 '비용 지불의 대상'으로 재정의하고, 안정적인 오픈소스 거버넌스에 기여하는 전략적 선택을 고민해야 합니다.
관련 뉴스
- 오라베이스 소개: Rust로 구축된 고성능 오픈소스 BaaS
- 해커오브페스트 2026으로 오픈소스 여정 시작하기 🚀
- I’m building Permetra an open-source access graph for Supabase → Permetra, Supabase용 오픈 소스 접근 그래프를 구축하고 있습니다.
- Show HN: 취약점 및 유지보수 중단된 패키지를 검사하는 오픈소스 Python 도구
- 하루에 하나씩 살펴보는 오픈소스 프로젝트 (185번째): Coder — 자체 호스팅 클라우드 개발 환경, 이제 AI 에이전트의 안전한 작업 공간으로도
댓글
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.