이력서를 꾸미려 오픈소스 프로젝트를 AI 쓰레기로 뒤덮지 말아 주세요
(news.hada.io)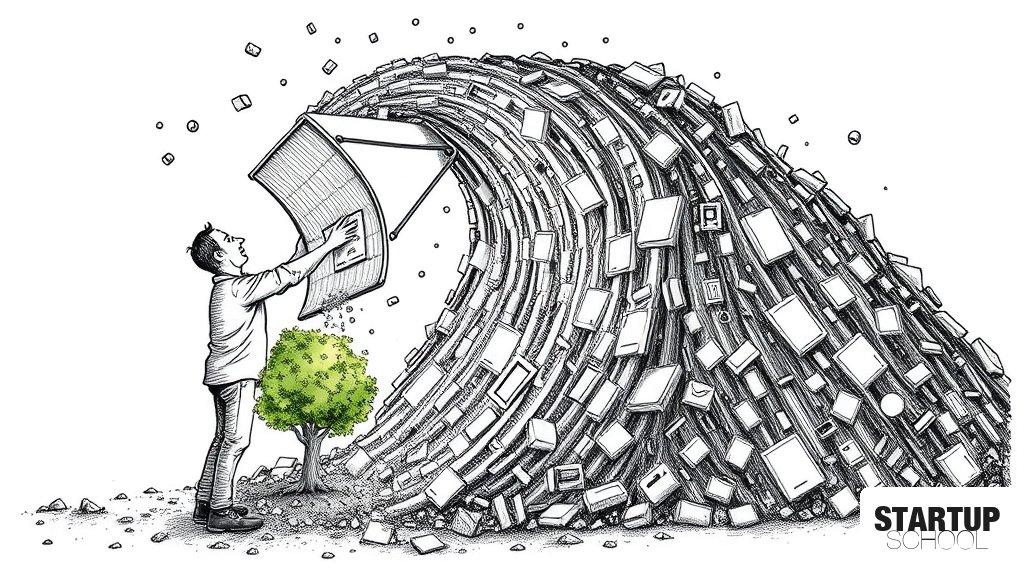
최근 채용 시장에서 GitHub 기여도를 높이기 위해 LLM으로 무의미한 오픈소스 PR과 보안 보고서를 대량 생성하는 사례가 늘면서, 오픈소스 생태계의 신뢰를 저해하고 유지보수자의 운영 부담을 가중시키는 문제가 심화되고 있습니다.
이 글의 핵심 포인트
- 1채용 관리자가 GitHub 기여도를 평가 지표로 활용하면서, LLM을 이용해 PR과 보안 보고서를 생성하여 활동을 부풀리는 사례 증가
- 2단순 오타 수정 등 실질적 개선이 없는 AI 생성 PR에 대해 유지보수자들이 거절 및 폐쇄 조치를 취하는 사례 발생
- 3AI 생성 보안 취약점 보고서 급증으로 인해 유지보수자들이 CVE 발급 기준을 더욱 엄격하게 적용하고 심각도를 선별적으로 평가함
- 4오픈소스 기여의 본질적 가치는 단순한 수치(PR, CVE, 잔디 수)가 아닌 프로젝트에 대한 신뢰와 실질적인 개선에 있음
- 5AI 도구 사용으로 인해 코드 변경 비용은 낮아졌으나, 이로 인해 발생하는 'PR 소음'이 유지보수자의 운영 비용을 증가시킴
이 글에 대한 공공지능 분석
왜 중요한가?
오픈소스 기여도가 개발자의 핵심 역량 지표로 활용되면서, AI를 이용한 '지표 부풀리기'가 기술적 가치보다 개인의 평판 자산 형성에 이용되고 있기 때문입니다. 이는 진정한 기여를 가로막고 오픈소스 생태계의 신뢰 기반을 흔드는 문제입니다.
어떤 배경과 맥락이 있나?
LLM의 발전으로 코드 분석 및 수정 제안의 비용이 급격히 낮아졌으며, GitHub의 기여 그래프가 채용 관리자들에게 중요한 평가 척도로 자리 잡으면서 AI 생성 콘텐츠를 통한 '기여량 조작'이 용이해졌습니다.
업계에 어떤 영향을 주나?
유지보수자들은 AI로 생성된 저가치 PR과 보안 보고서를 걸러내기 위해 더 엄격한 검토 기준을 적용하고 있으며, 이는 결과적으로 유의미한 보안 취약점 보고나 기능 개선에 대한 대응 속도를 늦출 위험이 있습니다.
한국 시장에 어떤 시사점이 있나?
개발자 채용 시 GitHub 기록을 맹신하기보다 실제 코드 기여의 질과 맥rypt을 파악할 수 있는 심층적인 기술 면접 역량이 더욱 중요해질 것이며, 기업은 AI 활용 능력을 '수단'이 아닌 '실질적 문제 해결 능력'으로 구분하여 평가해야 합니다.
이 글에 대한 큐레이터 의견
AI를 활용한 단순 작업의 자동화는 개발 생산성을 높이는 강력한 도구이지만, 이를 개인의 평판을 위한 '수치 조작'에 사용하는 것은 오픈소스 생태계의 근간인 '신뢰'를 파괴하는 행위입니다. 스타트업 창업자들은 이러한 현상을 통해 기술적 지표(Metrics)가 어떻게 왜곡될 수 있는지 경계해야 합니다. 단순히 '얼마나 많은 커밋을 했는가'라는 양적 지표는 이제 신뢰할 수 없는 데이터가 되었습니다.
물론 AI를 이용해 사소한 오류를 수정하는 행위 자체를 '길가에 떨어진 쓰레기를 줍는 선행'과 같이 긍정적으로 볼 수 있다는 반론도 존재합니다. 하지만 목적이 프로젝트의 개선이 아닌 개인의 이력서 꾸미기에 있다면, 이는 유지보수자에게 검토 비용이라는 부채를 전가하는 무임승차에 가깝습니다. 따라서 기업은 후보자의 GitHub 기록을 볼 때, AI가 생성한 결과물이 아닌, 그 과정에서 보여준 문제 정의 능력과 코드베이스에 대한 깊은 이해도를 검증할 수 있는 정교한 채용 프로세스를 구축해야 합니다.
관련 뉴스
댓글
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.