Google에 더 나은 모습을 기대했다 - 코드는 가져가고 출처는 지운 Artemis
(news.hada.io)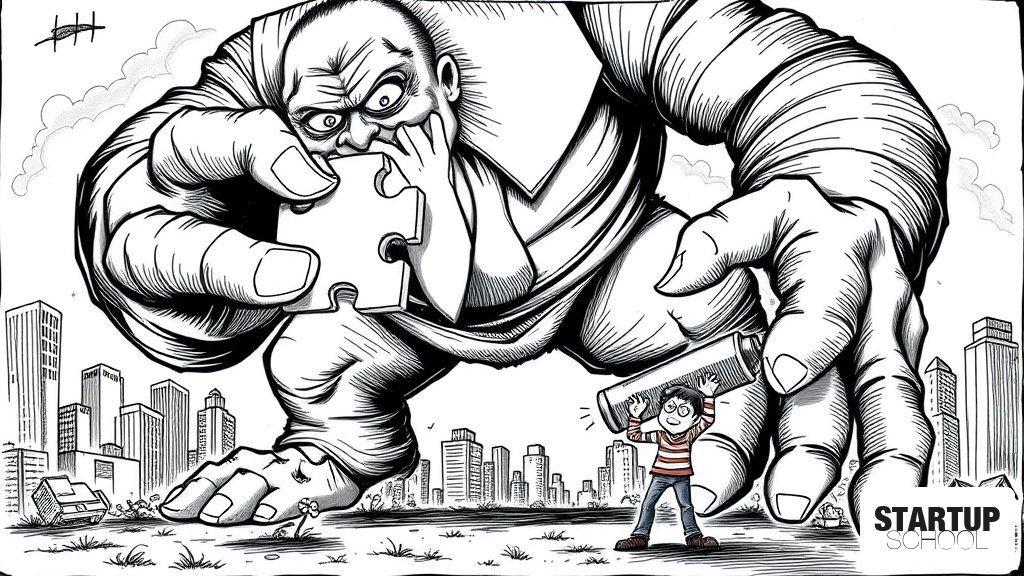
구글의 모바일 자동화 프로젝트 'Artemis'가 Minitap의 오픈소스 코드를 무단으로 사용하고 개발자 출처를 삭제했다는 의혹이 제기되며, 대기업의 오픈소스 윤리 및 저작권 준수 문제가 기술 생태계의 신뢰를 위협하고 있습니다.
이 글의 핵심 포인트
- 1구글의 Artemis 프로젝트에서 Minitap의 mobile-use 코드와 에이전트 지침, 예제 코드가 일치하는 사례 발견
- 2GitHub 강제 푸시를 통해 기존 Minitap 개발자 3명의 이름이 다른 저자로 교체된 정황 포착
- 3Apache 2.0 라이선스에 규정된 저작권 및 출처 고지 의무 위반 가능성 제기
- 4사건 발생 후 Artemis 저장소에 Minitap의 출처를 명시하는 업데이트가 이루어짐
- 5대기업의 부적절한 코드 활용이 오픈소스 생태계의 신뢰와 코드 공유 의지를 저해할 수 있다는 우려 확산
이 글에 대한 공공지능 분석
왜 중요한가?
오픈소스 생태계의 근간인 '기여에 대한 인정'과 '라이선스 준수'라는 신뢰 자산이 대기업의 부주의나 악의적 행위로 훼손될 수 있음을 보여줍니다. 이는 향후 개발자들이 코드를 공개할 때 발생할 수 있는 잠재적 비용과 리스크를 시사합니다.
어떤 배경과 맥락이 있나?
AI 에이전트 기술 경쟁이 심화되면서 모바일 자동화와 같은 핵심 기술 구현 코드를 공유하고 재사용하는 것이 보편화되었습니다. 하지만 Apache 2.0과 같은 오픈소스 라이선스는 재배포 시 저작권 고지와 출처 명시를 엄격히 요구합니다.
업계에 어떤 영향을 주나?
기술적 우위를 점하기 위한 코드 재사용은 흔하지만, 출처를 지우는 행위는 오픈소스 커뮤니티의 협력 의지를 꺾고 '코드 공개의 비용'을 높여 기술 혁신의 속도를 늦출 수 있습니다.
한국 시장에 어떤 시사점이 있나?
글로벌 오픈소스를 활용해 제품을 개발하는 한국 스타트업들에게는 라이선스 관리의 중요성을 일깨워주며, 동시에 자사의 독자적 기술 자산이 대기업에 의해 무단 활용되지 않도록 보호하기 위한 법적·기술적 방어 기제 마련이 필요함을 시사합니다.
이 글에 대한 큐레이터 의견
이번 사건은 단순한 실수라기보다 대기업의 오픈소스 관리 프로세스 부재나 무책임함을 드러낸 사례로 보입니다. 기술적 성과를 내기 위해 타인의 코드를 가져오는 것은 혁신의 일부이지만, 그 과정에서 원저작자의 기여를 지우는 행위는 '기술적 약탈'로 비춰질 위험이 큽니다. 만약 구글의 내부 개발 과정에서 발생한 단순 실수였다 하더라도, 강제 푸시(force push)를 통해 이력을 덮어쓴 정황은 오픈소스 생태계의 신뢰를 근본적으로 뒤흔드는 문제입니다.
물론 대기업 입장에서는 내부 프로젝트를 외부로 공개하는 과정에서 기존 오픈소스와의 경계를 명확히 구분하는 데 어려움을 겪었을 수 있다는 반론도 가능합니다. 하지만 라이선스 준수는 법적 의무를 넘어 개발자 커뮤니티와의 공존을 위한 최소한의 약속입니다. 스타트업 창업자들은 이러한 사례를 반면교사 삼아, 자사의 핵심 알고리즘이나 코드가 오픈소스로 공개될 때 발생할 수 있는 '출처 삭제' 리스크를 인지하고, 라이선스 명시와 저작권 고지를 더욱 정교하게 설계하는 전략적 접근이 필요합니다.
관련 뉴스
댓글
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.