semgrep --config=auto, 주 코드 빨간색으로 표시, 코드 변경 없음
(dev.to)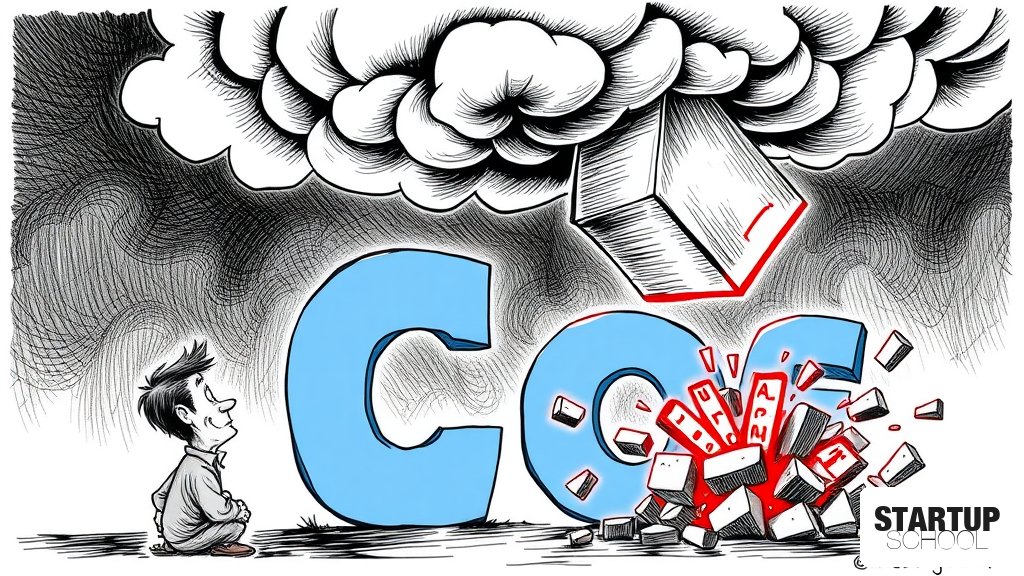
Semgrep CI 설정 시 --config=auto 사용으로 인해 코드 변경 없이도 외부 규칙 업데이트만으로 빌드가 실패하는 위험을 분석하고, 이를 방지하기 위한 명시적 규칙 지정 및 이미지 태그 고정 전략을 제시합니다.
이 글의 핵심 포인트
- 1--config=auto 사용 시 Semgrep 레지스트리의 최신 규칙이 매번 적용되어 코드 변경 없이도 빌드가 실패할 수 있음
- 2SEMGREP_RULES 환경 변수는 --config=auto 모드에서 무시되어 의도치 않은 규칙 범위가 적용됨
- 3컨테이너 이미지를 latest로 사용하면 Semgrep 엔진 자체의 업데이트로 인해 동작이 변할 수 있음
- 4해결책으로 규칙 세트를 --config=p/xxx 형태로 명시하고, 컨테이너 이미지를 Digest(SHA)로 고정해야 함
- 5새로운 규칙 탐지를 위해 --config=auto를 비차단(non-blocking) 스케줄 작업으로 분리 운영하는 것이 권장됨
이 글에 대한 공공지능 분석
왜 중요한가?
CI/CD 파이프라인의 결정론적(Deterministic) 동작은 소프트웨어 안정성의 핵심이며, 외부 의존성 변화가 내부 빌드 결과에 영향을 미치는 것은 심각한 운영 리키스입니다.
어떤 배경과 맥락이 있나?
현대 개발 환경에서는 Semgrep과 같은 오픈소스 보안 도구(SAST)를 활용해 보안을 강화하지만, 도구의 업데이트가 의도치 않은 빌드 실패를 유발하는 공급망(Supply Chain) 리스크가 존재합니다.
업계에 어떤 영향을 주나?
개발팀은 보안 강화와 빌드 안정성 사이의 균형을 맞춰야 하며, '자동화'라는 이름의 편리함이 오히려 개발 생산성을 저해하는 독이 될 수 있음을 인지해야 합니다.
한국 시장에 어떤 시사점이 있나?
빠른 배포와 반복적 출시를 중시하는 한국 스타트업은 CI/CD의 안정성을 확보하기 위해 외부 라이브러리 및 도구의 버전을 엄격히 관리하는 '불변 인프라(Immutable Infrastructure)' 원칙을 준수해야 합니다.
이 글에 대한 큐레이터 의견
많은 개발자가 '자동화'와 '최신 상태 유지'를 미덕으로 여기지만, 이번 사례는 CI/CD 파이프론에서 '제어 가능한 자동화'가 얼마나 중요한지를 극명하게 보여줍니다. --config=auto와 같은 설정은 편리하지만, 외부 공급망의 변화가 우리 서비스의 배포를 막는 '보이지 않는 장애물'이 될 수 있습니다.
물론, 모든 규칙을 수동으로 관리하는 것은 운영 비용을 높이고 보안 사각지대를 만들 위험이 있습니다. 따라서 가장 현명한 전략은 '차단용(Blocking) 파이프라인'은 엄격하게 고정된 규칙으로 운영하여 배포 안정성을 확보하고, '탐지용(Discovery) 파이프라인'은 별도의 비차단 스케줄 작업으로 분리하여 새로운 보안 위협을 주기적으로 모니터링하는 이원화 전략을 취하는 것입니다. 이는 보안과 개발 속도라는 두 마리 토끼를 잡기 위한 필수적인 트레이드오프입니다.
관련 뉴스
댓글
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.