귀하의 엔지니어링 워크스테이션은 가장 취약한 PLC 인터페이스: 2026년 9월 ICS 권고 사항 기반 45분 감사
(dev.to)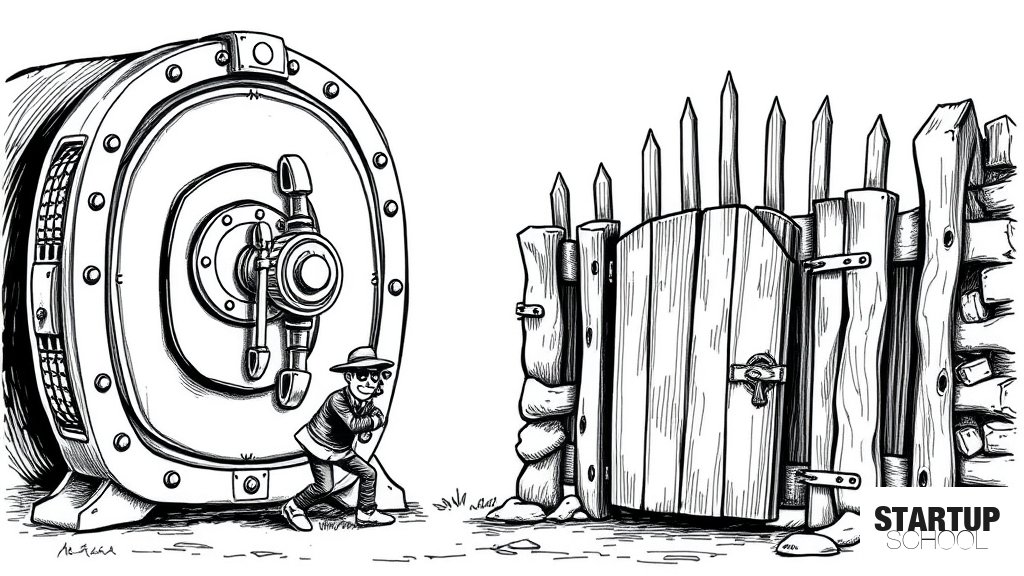
OT 보안의 핵심이 PLC 자체보다 이를 관리하는 엔지니어링 워크스테이션(EWS)의 소프트웨어 취약점에 있음을 경고하며, 45분 내에 실행 가능한 구체적인 보안 감사 방법론을 제시합니다.
이 글의 핵심 포인트
- 1OT 보안의 취약점은 PLC 자체보다 EWS(엔지니어링 워크스테이션) 주변 소프트웨어에 집중됨
- 2IXON VPN Client의 CRLF 인젝션을 통한 권한 상승(Root/SYSTEM) 취약점 사례 분석
- 3Rockwell Automation ControlFLASH의 부적절한 파일 권한(Everyone 그룹 쓰기 권한) 문제 지적
- 4Inductive Automation Ignition의 기본 설정 오류로 인한 프로젝트 생성 권한 남용 위험
- 5PowerShell을 활용한 45분 내의 신속한 소프트웨어 인벤토리 및 권한 감사 방법론 제시
이 글에 대한 공공지능 분석
왜 중요한가?
보안의 초점이 제어기(PLC)라는 핵심 자산에서 이를 관리하는 주변 소프트웨어(EWS)로 이동하고 있기 때문입니다. 공격자는 복잡한 PLC 제로데이 대신, 상대적으로 관리가 소홀한 관리 도구의 설정 오류나 권한 취약점을 통해 네트워크에 침투할 수 있습니다.
어떤 배경과 맥락이 있나?
전통적인 OT 보안은 네트워크 분리와 PLC 펌웨어 보호에 집중해 왔습니다. 하지만 원격 유지보수와 디지털 전환이 가속화되면서, VPN 클라이언트나 SCADA 게이트웨이와 같이 외부와 연결된 관리 소프트웨어가 새로운 공격 접점(Attack Surface)으로 부상했습니다.
업계에 어떤 영향을 주나?
산업용 소프트웨어 개발사들은 '기본 설정의 보안(Secure by Default)'을 재고해야 합니다. 단순한 기능 구현을 넘어, 설치 프로그램의 권한 설정이나 기본 사용자 역할(Role) 할당 방식이 제품의 보안 수준을 결정짓는 핵심 요소가 될 것입니다.
한국 시장에 어떤 시사점이 있나?
스마트 팩토리와 제조 솔루션을 공급하는 한국의 테크 스타트업들은 하드웨어의 안정성뿐만 아니라, 관리 소프트웨어의 보안 감사 프로세스를 제품 라이프사이클에 포함해야 합니다. 이는 글로벌 공급망 보안 요구사항을 충족하는 데 필수적인 경쟁력이 될 것입니다.
이 글에 대한 큐레이터 의견
이 분석은 OT 보안의 패러다임 전환을 정확히 짚어내고 있습니다. 많은 기업이 '성벽(PLC/네트워크)'을 쌓는 데 집중할 때, 정작 성문을 여는 '열쇠(EWS 소프트웨어)'가 얼마나 허술하게 관리되고 있는지를 폭로합니다. 특히 별도의 고가 도구 없이 PowerShell만으로 실행 가능한 감사 방법론을 제시했다는 점은 현장 적용 가능성 측면에서 매우 탁월한 통찰입니다.
물론, 보안 강화 과정에서 운영 효율성 저하라는 트레이드오프를 고려해야 합니다. 권한을 엄격히 제한하거나(Least Privilege), 모든 소프트웨어 업데이트를 강제하는 방식은 긴급한 공정 유지보수가 필요한 현장 엔지니어들에게 운영상의 허들로 작용할 수 있으며, 이는 자칫 보안 우회 시도로 이어질 위험이 있습니다.
따라서 스타트업 창업자들은 '보안을 위한 불편함'을 어떻게 '자동화된 가시성'으로 전환할지 고민해야 합니다. 기사에서 제시된 것처럼 인벤토리 자동화 스크립트를 활용해, 운영에 지장을 주지 않으면서도 취약한 소프트웨어 버전을 실시간으로 식별할 수 있는 '가시성 확보'가 보안 전략의 첫걸음이 되어야 합니다.
관련 뉴스
댓글
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.