내가 가진 모든 것, 모두 장악당하다
(news.hada.io)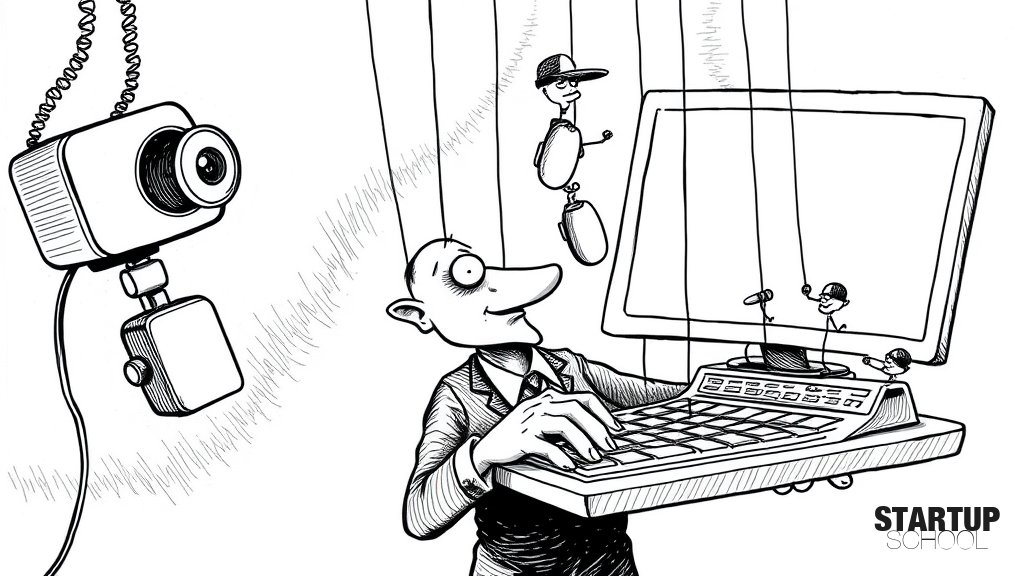
Claude Opus 5와 같은 AI 에이전트를 활용한 주변기기 펌웨어 역공학이 자동화되면서, 하드웨어 보안 취약점 발견 비용이 급감하고 자가 복제형 악성코드 확산이라는 새로운 보안 위협이 부상하고 있습니다.
이 글의 핵심 포인트
- 1Claude Opus 5를 활용해 웹캠, 모니터, 마이크 등 5종의 주변기기 펌웨어에서 명령 셸, 메모리 쓰기, 서명 검증 무력화 취약점 발견
- 2Insta360 웹캠의 경우 MD5 해시만 사용하는 취약한 무결성 검증 구조를 확인하고 LED 제어 기능을 수정하는 데 성공
- 3Shure 마이크는 WebHID를 통해 웹 기반 셸 인터페이스를 구현할 수 있으며, 물리적 음소거 기능을 소프트웨어적으로 무력화 가능
- 4Elgato Key Light Mini는 네트워크 명령을 통해 Ed25519 서명 검증 과정을 우회하여 임의의 펌웨어 업데이트가 가능한 상태로 변조 가능
- 5AI 에이전트를 통한 역공학 자동화는 감염된 호스트를 통해 주변기기 및 IoT 장비로 스스로 확산하는 '자가 복제형 악성코드'의 기반이 될 위험이 있음
이 글에 대한 공공지능 분석
왜 중요한가?
AI 에이전트가 고도의 전문 지식이 필요한 역공학 과정을 자동화함으로써, 보안의 경계가 소프트웨어를 넘어 하드웨어 단까지 확장되었습니다. 이는 공격자가 저비용으로 고효율의 공격 도구를 생성할 수 있는 환경이 조성되었음을 의미합니다.
어떤 배경과 맥락이 있나?
과거에는 특정 하드웨어 모델을 공격하기 위해 막대한 시간과 전문 인력이 필요했으나, 이제는 AI가 분석, 실험, 스크립트 작성을 반복하며 이 과정을 획기적으로 단축할 수 있게 되었습니다.
업계에 어떤 영향을 주나?
하드웨어 제조사는 단순 체크섬이나 단순 서명 검증을 넘어선 강력한 보안 부팅(Secure Boot) 체계를 도입해야 하며, 이는 제품 개발 비용 및 유지보수 복잡성 증가로 이어질 수 있습니다.
한국 시장에 어떤 시사점이 있나?
글로벌 시장을 타겟으로 하는 한국의 IoT 및 가전 제조 스타트업들은 제품 설계 단계부터 AI 기반의 자동화된 공격 시나리오를 고려한 'Security by Design' 전략을 필수적으로 구축해야 합니다.
이 글에 대한 큐레이터 의견
이번 사례는 AI가 보안의 '비대칭성'을 극단적으로 무너뜨릴 수 있음을 보여주는 경고장입니다. 공격자에게는 분석 비용의 급감을, 방어자에게는 방어 범위의 무한 확장을 의미하기 때문입니다. AI 에이전트가 하드웨어의 취약점을 찾아내는 속도가 보안 패치 속도를 앞지르는 순간, 하드웨어 생태계의 신뢰는 붕괴될 수 있습니다.
물론 역공학의 자동화는 사용자의 하드웨어 통제권을 높이고 Linux 등 타 OS와의 상호운량성을 개선하는 긍정적 측면이 있습니다. 하지만 WebUSB나 WebHID를 통해 사용자가 인지하지 못한 사이에 영구적인 백도어가 설치될 수 있다는 리스크는 제조사가 감당하기 매우 까다로운 문제입니다.
스타트업 창업자들은 보안을 단순한 '비용'이 아닌 '제품의 생존 조건'으로 재정의해야 합니다. AI 에이전트가 자사 제품을 얼마나 빠르게 해킹할 수 있는지 테스트하는 'AI 기반 레드팀(Red Teaming)' 프로세스를 제품 생애 주기에 통합하는 실행 가능한 전략이 필요합니다.
관련 뉴스
댓글
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.