Dev.to DevOps
원문 사이트 ↗Dev.to DevOps 섹션은 인프라·CI/CD·컨테이너·모니터링 등 DevOps 실무 콘텐츠가 모이는 카테고리로, Kubernetes, Terraform, Docker, 옵저버빌리티 도구 사용기와 사례 연구가 풍부합니다. 한국 SRE·DevOps 엔지니어에게 글로벌 도구 트렌드 학습 자료로 추천합니다.
Dev.to DevOps 주요 토픽
Dev.to DevOps 관련 글 — 244 페이지
- 1
tc Cloud Functors 소개: 현대 클라우드를 위한 그래프 기반 사고방식
이 기사는 서버리스 아키텍처의 복잡성을 해결하기 위해 기존의 리소스 중심(Resource-centric) 방식에서 벗어나, 시스템의 관계와 의도에 집중하는 '그래프 기반(Graph-first)' 인프라 관리 방식인 'tc Cloud Functors'를 소개합니다. 개발자가 개별 리소스를 수동으로 연결하는 대신, 시스템의 토폴로지를 정의하면 인프라가 알고리즘적으로 도출되는 새로운 패러다임을 제시합니다.
Intro to tc Cloud Functors: A Graph-First Mental Model for the Modern Cloud↗dev.to - 4
Red Hat Enterprise Linux 마스터하기: 프로세스 스케줄링, 컨테이너 스토리지, 사용자 보안
이 기사는 엔터프라이즈 인프라의 근간인 RHEL(Red Hat Enterprise Linux)을 마스터하기 위한 실무 중심의 핸즈온 랩(Hands-on labs)을 소개합니다. 프로세스 스케줄링, 컨테이너 스토리지, 사용자 보안이라는 세 가지 핵심 축을 통해 이론을 넘어 실제 운영 환경에 적용 가능한 기술적 역량을 쌓는 방법을 제시합니다.
Mastering Red Hat Enterprise Linux: Process Scheduling, Container Storage, and User Security↗dev.to
- 5
Open WebUI vs. ChatGPT: 2026년, 당신에게 맞는 선택은?
이 기사는 클라우드 기반의 ChatGPT와 자가 호스팅 방식인 Open WebUI를 다각도로 비교하며, 사용자의 기술적 역량, 보안 요구사항, 예산에 따른 최적의 선택지를 제시합니다. 특히 단순한 모델 사용을 넘어, 다양한 모델을 통합 관리하고 데이터 프라이버시를 확보할 수 있는 'AI 콕핏(Cockpit)'으로서의 Open WebUI의 가치를 조명합니다.
Open WebUI vs. ChatGPT: Which One Is Right for You in 2026?↗dev.to
- 8
모든 IT 팀을 위한 네트워크 포렌식: 패킷 레벨 가시성이 보안 업무만은 아니다
네트워크 포렌식은 보안 침해 조사를 넘어, 네트워크 운영(NOC), 헬프데스크, 컴플라이언스 팀의 문제 해결을 위한 핵심 도구입니다. 패킷 레벨의 가시성을 확보함으로써 단순한 로그 분석으로는 찾을 수 없는 미세한 네트워크 오류를 즉각적으로 파악하고 장애 복구 시간(MTTR)을 획기적으로 단축할 수 있습니다.
Network Forensics for Every IT Team: Why Packet-Level Visibility Isn't Just for Security↗dev.to
- 10
esbuild 주간 다운로드 1억 9천만 건, 유지보수 담당자는 1명 – 25개의 최고 npm 패키지 감사 결과
npm 생태계의 핵심 패키지 중 엄청난 다운로드 수를 기록하면서도 유지보수자가 단 1명뿐인 '단일 장애점(Single Point of Failure)' 리스크를 경고하는 내용입니다. esbuild, chalk와 같은 패키지의 보안 취약점이 전체 JavaScript 빌드 도구 체인에 미칠 파괴적인 영향을 분석하며, 구조적 위험을 감지하는 새로운 감사 도구를 소개합니다.
esbuild has 190M weekly downloads and one maintainer — I audited 25 top npm packages↗dev.to
- 16
에버헤이스 아카데미 (에버헤이스 오므니스 아카데미): 대부분의 투자자들이 장기적인 꾸준한 수익성을 달성하지 못하는 이유
대부분의 투자자가 장기적인 수익을 달성하지 못하는 이유는 단순한 운의 문제가 아니라, 의사결정의 불일치, 리스크 관리 체계 부재, 시장 구조에 대한 이해 부족 등 구조적인 결함 때문입니다. 이를 해결하기 위해서는 주관적 판단을 배제하고 데이터와 로직에 기반한 '시스템 기반 의사결정'으로의 전환이 필수적입니다.
Everhayes Academy (Everhayes Omnis Academy): Why Most Investors Fail to Achieve Consistent Long-Term Profitability↗dev.to
- 19
나는 클로드에게 내 DevOps 스택에 대해 물어보기 위해 3개의 MCP 서버를 구축했다
개발자가 Prometheus, Kubernetes, Grafana 등 분산된 DevOps 도구들을 Claude Desktop과 직접 연결하기 위해 3개의 MCP(Model Context Protocol) 서버를 구축한 사례입니다. 이를 통해 AI 에이전트가 인프라 상태를 직접 조회하고 로그를 분석함으로써, 장애 대응 시 발생하는 컨텍스트 스위칭 비용을 획기적으로 줄일 수 있습니다.
I built 3 MCP servers so I can ask Claude about my DevOps stack↗dev.to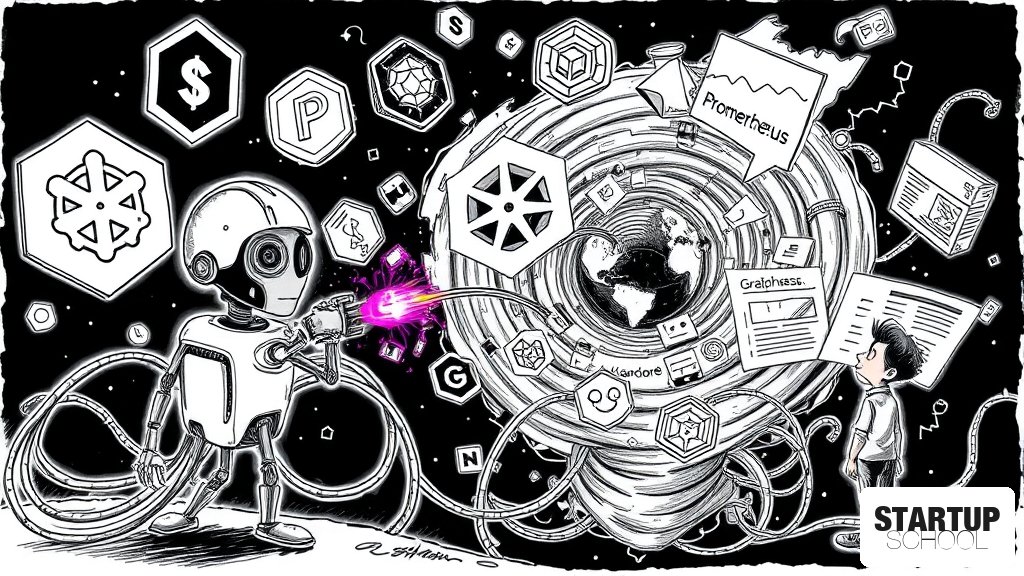
- 21
기술 블로그 자동 발행: GitHub Actions + Supabase Edge Function 파이프라인
이 기사는 Git 커밋 로그를 기반으로 Claude API를 활용해 기술 블로그 초안을 생성하고, GitHub Actions와 Supascape Edge Function을 통해 Qiita 및 dev.to와 같은 플랫폼에 자동으로 게시하는 자동화 파이프라인을 소개합니다. 개발자의 코딩 워크플로우와 콘텐츠 발행 워크플로우를 통합하여 기술 브랜딩에 드는 비용과 시간을 획기적으로 줄이는 방법을 다룹니다.
Automating Technical Blog Publishing: GitHub Actions + Supabase Edge Function Pipeline↗dev.to
- 22
imnot: 외부 시스템 통합을 위한 YAML로 정의된 상태 저장 API 모의 서버
imnot은 YAML 설정을 통해 복잡한 비동기 API 흐름을 시뮬레이션할 수 있는 오픈소스 상태 저장(stateful) API 모킹 서버입니다. 기존의 단순한 응답 반환을 넘어, ID 전파 및 상태 변화가 포함된 연속적인 API 시퀀스를 손쉽게 재현하여 외부 시스템 연동 시 발생하는 버그 재현의 어려움을 해결합니다.
imnot: a YAML-defined stateful API mock server for external system integrations↗dev.to
- 23
AWS 인프라 130시간 이상을 재사용 가능한 템플릿으로 패키징하는 방법
AWS 인프라 구축 시 반복되는 번거로움을 줄이기 위해 보안 체크리스트와 3계층 VPC 아키텍처를 포함한 재사용 가능한 템플릿을 구축하는 방법을 다룹니다. 보안 강화(Security Hardening)와 효율적인 네트워크 설계(3-tier VPC)를 통해 인프라 관리 시간을 130시간 이상 절약할 수 있는 실무적인 가이드를 제공합니다.
How I Packaged 130+ Hours of AWS Infrastructure Into Reusable Templates↗dev.to
이 출처 페이지는 글 누적 후 검색엔진에 노출됩니다.