"개인정보 유출땐 큰 일"...과징금 10% 시대
(zdnet.co.kr)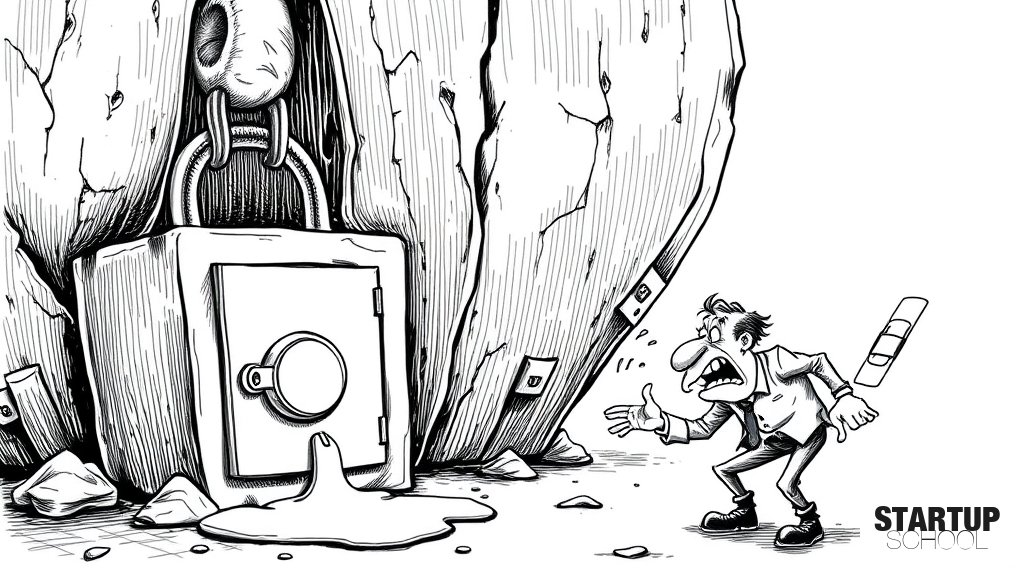
개인정보 유출 사고 발생 시 관련 매출액의 최대 10%까지 과징금을 부과할 수 있는 개인정보보호법 개정안이 시행됨에 따라, 기업의 보안 리스크가 경영의 핵심 변수로 부상하며 보안 투자와 관리 체계 강화가 필수적인 과제가 되었습니다.
이 글의 핵심 포인트
- 1개인정보 유출 사고 시 관련 매출액의 최대 10%까지 과징금 부과 가능
- 2최근 3년간 고의·중과실 반복 또는 1,000만 명 이상 대규모 피해 발생 시 적용
- 3과징금 기준 매출액은 '직전 사업연도 매출액'과 '3년 평균 매출액' 중 높은 금액 적용
- 4보안 투자(예산, 인력, 설비 등) 증빙 시 과징금 최대 40% 감경 가능 (단, 고의·중과실 제외)
- 5CPO의 이사회 의결 및 개인정보위 신고 의무 구체화 등 관리 체계 강화
이 글에 대한 공공지능 분석
왜 중요한가?
과징금 상한이 매출액의 10%로 급증하면서 개인정보 유출이 단순한 운영 사고를 넘어 기업의 존립을 흔들 수 있는 재무적 리스크로 직결되기 때문입니다.
어떤 배경과 맥락이 있나?
최근 대규모 개인정보 유출 사고가 빈번해짐에 따라 정부는 기업의 책임을 강화하고 징벌적 과징금을 통해 강력한 경고 메시지를 전달하려는 움직임을 보이고 있습니다.
업계에 어떤 영향을 주나?
스타트업과 테크 기업들은 보안 예산 및 인력 확충을 단순 비용이 아닌 생존을 위한 필수 투자로 재정의해야 하며, CPO의 역할과 이사회 보고 체계 등 거버넌스 강화가 요구됩니다.
한국 시장에 어떤 시사점이 있나?
규제 불확실성과 과도한 정부 개입에 대한 우려가 존재하지만, 한국 시장에서 서비스를 운영하는 모든 기업은 보안 관리 체계(ISMS-P)를 고도화하여 법적 리스크를 선제적으로 관리해야 합니다.
이 글에 대한 큐레이터 의견
이번 개정안은 스타트업 창업자들에게 '보안은 비용이 아니라 생존'이라는 강력한 메시지를 던집니다. 매출액의 10%라는 수치는 성장 중인 스타트업에게 단 한 번의 사고만으로도 파산에 이를 수 있는 치명적인 위협입니다. 따라서 초기 단계부터 'Privacy by Design' 원점을 도입하여 설계 단계부터 개인정보 보호를 내재화하는 전략이 필요합니다.
다만, 과징금 산정 기준의 모호성과 정부의 과도한 규제라는 비판적 시각도 존재합니다. 과도한 규제가 혁신을 저해할 수 있다는 우려가 있는 만큼, 기업은 단순히 규제를 피하는 것을 넘어 보안 투자를 증빙할 수 있는 객적이고 과학적인 관리 체계를 구축해야 합니다. 보안 투자를 통한 과징금 감경 혜택을 전략적으로 활용하면서, 보안을 기업의 신뢰도를 높이는 마케팅적 자산으로 전환하는 역발상이 필요합니다.
관련 뉴스
댓글
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.